


In der modernen digitalen Landschaft ist die Fähigkeit, unterschiedliche Systeme schnell und zuverlässig zu verbinden, kein technischer Luxus mehr, sondern eine grundlegende geschäftliche Anforderung. Organisationen agieren heute in komplexen Ökosystemen, in denen Daten zwischen Legacy-Mainframes, cloud-nativen Microservices, SaaS-Anwendungen von Drittanbietern und internen Datenbanken fließen. Die Architektur, die diese Verbindungen verwaltet, entscheidet darüber, ob ein Unternehmen mit dem Tempo des Marktes mithalten kann oder unter dem Gewicht seiner eigenen Komplexität kämpft. 📉
Der Aufbau einer robusten Unternehmens-API-Strategie ist der Prozess der Definition, wie diese Verbindungen erstellt, geregelt und gewartet werden. Sie geht über einfache Konnektivität hinaus. Sie umfasst die Etablierung von Mustern, Sicherheitsprotokollen und Praktiken zum Lebenszyklusmanagement, die sicherstellen, dass Integrationsschichten die Geschäftsflexibilität unterstützen und nicht behindern. Dieser Leitfaden untersucht die kritischen Komponenten für die Gestaltung effektiver Integrationsarchitekturen.
🎯 Definition der Kernstrategie
Eine API-Strategie ist nicht nur eine technische Spezifikation; sie ist ein Geschäftsmultiplikator. Sie legt fest, wie Informationen innerhalb der Organisation bereitgestellt und genutzt werden. Ohne eine klare Strategie entwickeln sich Integrationsbemühungen oft zu Punkt-zu-Punkt-Verbindungen, die eine „Spaghetti-Architektur” erzeugen. Dieser Zustand erschwert die Wartung, macht Sicherheitsprüfungen komplex und Skalierbarkeit nahezu unmöglich.
Die Entwicklung einer effektiven Strategie erfordert eine Abstimmung zwischen der IT-Führung und den geschäftlichen Stakeholdern. Das Ziel ist es, APIs als Produkte zu behandeln. Dies bedeutet, die Entwicklererfahrung, die Stabilität der Schnittstelle und den Wert zu berücksichtigen, den die API für die Verbraucher liefert, sei es interne Teams oder externe Partner.
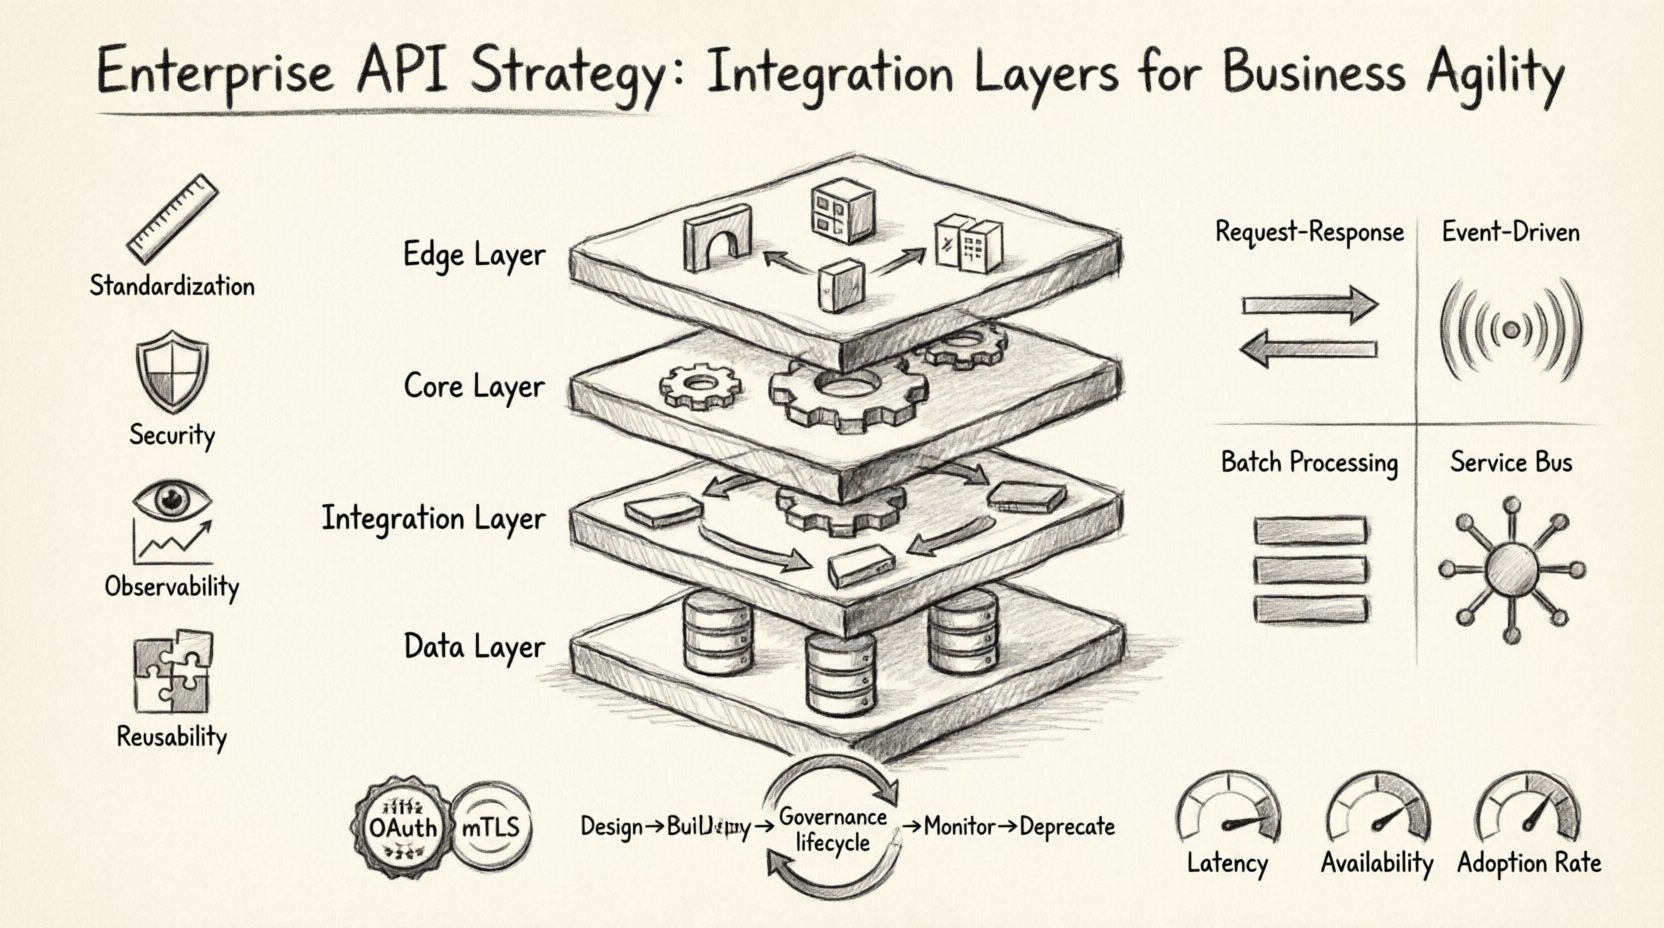
Schlüsselsäulen der API-Strategie
- Standardisierung:Etablierung konsistenter Namenskonventionen, Versionierungsschemata und Fehlerbehandlung über alle Dienste hinweg.
- Sicherheit:Umsetzung einheitlicher Authentifizierungs- und Autorisierungsprotokolle, die die Leistung nicht beeinträchtigen.
- Beobachtbarkeit:Sicherstellen, dass jeder API-Aufruf protokolliert, überwacht und analysiert wird, um Probleme frühzeitig zu erkennen.
- Wiederverwendbarkeit:Entwicklung von Diensten, die kombiniert werden können, um neue Funktionen zu bilden, ohne von Grund auf neu zu entwickeln.
🧱 Gestaltung der Integrationsschichten
Um Skalierbarkeit und Resilienz zu erreichen, sollte Integration keine flache Ebene sein. Stattdessen erfordert sie einen schichtenbasierten Ansatz. Diese Struktur isoliert Belange und ermöglicht Änderungen in einer Schicht, ohne das gesamte System zu destabilisieren. Eine gut gestaltete Architektur besteht typischerweise aus vier distincten Schichten: der Edge-Schicht, der Core-Schicht, der Integrationsschicht und der Datenschicht.
1. Die Edge-Schicht (Eingangspunkt)
Dies ist der erste Kontaktpunkt für externen Datenverkehr. Sie fungiert als Torwächter. Zu ihren Hauptaufgaben gehören Routing, Rate-Limiting und initiale Sicherheitsvalidierung. Durch die Abwicklung dieser Aufgaben hier bleiben die internen Systeme vor Überlastung und bösartigem Datenverkehr geschützt.
- Funktion:Lastverteilung, SSL-Terminierung und API-Gateway-Verwaltung.
- Vorteil:Schützt Backend-Dienste vor direkter Internet-Exposition.
2. Die Core-Schicht (Geschäftslogik)
Sobald der Datenverkehr die Edge-Schicht passiert hat, erreicht er die Core-Schicht. Diese Schicht beherbert die eigentliche Geschäftslogik und domänenspezifische Dienste. Sie sollte, wo immer möglich, zustandslos gestaltet sein, um horizontale Skalierung zu erleichtern. Die Core-Schicht kommuniziert mit der Integrationsschicht, übernimmt jedoch keine Aufgaben im Bereich des niedrigen Transports.
- Funktion:Ausführung spezifischer Geschäftsregeln und Transaktionsverarbeitung.
- Vorteil:Entkoppelt Geschäftslogik von Infrastrukturbelangen.
3. Die Integrationsschicht (Orchestrierung)
Dies ist der Klebstoff, der die Architektur zusammenhält. Es übernimmt die Datenumwandlung, Protokollübersetzung und Workflow-Orchestrierung. Wenn eine Anfrage eingeht, muss sie möglicherweise mehrere Systeme durchlaufen, um eine einzelne Benutzeraktion auszuführen. Die Integrationsschicht verwaltet diese Choreografie.
- Funktion:Nachrichtenumwandlung, Protokollbrückenbildung und Workflow-Verwaltung.
- Vorteil:Ermöglicht die nahtlose Kommunikation zwischen heterogenen Systemen.
4. Die Datenschicht (Persistenz)
Das Fundament der Architektur. Diese Schicht verwaltet, wie Daten gespeichert, abgerufen und verwaltet werden. In einer modernen Strategie unterstützt diese Schicht sowohl traditionelle relationale Datenbanken als auch neuere Datenspeicher, die für spezifische Arbeitslasten wie Caching oder Analysen optimiert sind.
- Funktion:Datenpersistenz, Caching und Abruf.
- Vorteil:Stellt die Datenintegrität und Verfügbarkeit sicher.
📊 Vergleich von Integrationsmustern
Die Auswahl des richtigen Integrationsmusters ist entscheidend für Leistung und Wartbarkeit. Verschiedene Szenarien erfordern unterschiedliche Ansätze. Die folgende Tabelle beschreibt gängige Muster und ihre idealen Anwendungsfälle.
| Muster | Beschreibung | Idealer Anwendungsfall |
|---|---|---|
| Anfrage-Antwort | Der Client sendet eine Anfrage und wartet auf eine sofortige Antwort. | Synchronoperationen, benutzerorientierte Dashboards. |
| Ereignisgesteuert | Dienste emittieren Ereignisse, die andere Dienste asynchron konsumieren. | Datenverarbeitung mit hohem Volumen, Echtzeit-Updates. |
| Batch-Verarbeitung | Daten werden in großen Gruppen zu geplanten Zeitintervallen gesammelt und verarbeitet. | Tagesabschlussberichte, Datensynchronisation. |
| Service-Bus | Eine zentrale Kommunikationsinfrastruktur zum Weiterleiten von Nachrichten zwischen Diensten. | Komplexe Unternehmensökosysteme mit vielen beweglichen Teilen. |
🛡️ Sicherheit und Compliance
Sicherheit darf bei einer API-Strategie kein Nachgedanke sein. Jeder exponierte Endpunkt ist ein potenzieller Einstiegspunkt für Angreifer. Ein umfassendes Sicherheitsmodell muss Authentifizierung, Autorisierung, Datenschutz und Compliance-Anforderungen adressieren.
Authentifizierung und Autorisierung
Die Implementierung eines robusten Identitätsmanagements ist unabdingbar. Der Industriestandard hierfür ist OAuth 2.0 und OpenID Connect. Diese Protokolle ermöglichen eine sichere Delegation von Zugriffsrechten ohne Weitergabe von Zugangsdaten. Organisationen sollten das Prinzip der geringsten Rechte anwenden und sicherstellen, dass API-Nutzer nur auf die spezifischen Daten und Aktionen zugreifen können, die für ihre Funktion erforderlich sind.
- API-Schlüssel:Einfach, aber weniger sicher; am besten geeignet für interne oder vertrauenswürdige Dienste.
- OAuth-Tokens:Industriestandard für den Zugriff von Drittanbietern und die Benutzerdelegation.
- mTLS:Gegenseitige TLS-Authentifizierung für hochsichere interne Dienst-zu-Dienst-Kommunikation.
Datenschutz
Verschlüsselung muss sowohl während der Übertragung als auch im Ruhezustand angewendet werden. TLS 1.3 ist der aktuelle Standard zur Sicherung von Daten während der Übertragung. Für Daten im Ruhezustand müssen Verschlüsselungsschlüssel sicher verwaltet werden, häufig unter Verwendung eines zentralen Schlüsselverwaltungsdienstes. Darüber hinaus sollte in Protokollen und Nicht-Produktionsumgebungen eine Datenmaskierung angewendet werden, um eine unbeabsichtigte Offenlegung sensibler Informationen zu verhindern.
Einhaltung von Vorschriften
Je nach Branche können Vorschriften wie die DSGVO, HIPAA oder PCI-DSS gelten. Eine API-Strategie muss Mechanismen zur Unterstützung von Anfragen betroffener Personen enthalten, wie beispielsweise das Recht auf Vergessenwerden. Audit-Logs sind unerlässlich, um die Einhaltung von Vorschriften während regulatorischer Überprüfungen nachzuweisen. Jeder Zugriffsereignis muss mit ausreichendem Kontext protokolliert werden, um nachvollziehen zu können, wer auf welche Daten wann zugegriffen hat.
⚙️ Governance und Lebenszyklusmanagement
Ohne Governance wird eine API-Strategie chaotisch. Governance stellt sicher, dass APIs Standards einhalten, sicher bleiben und langfristig Wert bieten. Sie umfasst die Verwaltung des Lebenszyklus einer API von der Konzeption bis zur Außerbetriebnahme.
Der API-Lebenszyklus
- Entwurf:Definition des Vertrags vor der Code-Erstellung. Die Verwendung von Tools wie OpenAPI-Spezifikationen gewährleistet Klarheit zwischen Verbrauchern und Produzenten.
- Entwicklung:Entwicklung des Dienstes gemäß dem Entwurf. Automatisierte Tests stellen sicher, dass Qualitätskriterien erfüllt werden.
- Bereitstellung:Veröffentlichung der API in der Zielumgebung. Blue-Green-Bereitstellungen können Ausfallzeiten während Updates minimieren.
- Überwachung:Kontinuierliche Überwachung von Leistung, Fehlern und Nutzungsmustern.
- Außerbetriebnahme:Planung der Außerbetriebnahme alter Versionen, um die Migration zu neueren, effizienteren Implementierungen zu fördern.
Versionsstrategien
Brechende Änderungen sind unvermeidbar. Wie eine Organisation mit Versionierung umgeht, bestimmt, wie einfach Verbraucher ihre Integrationen aktualisieren können. Zu den gängigen Strategien gehören:
- URI-Versionierung:Einschließen der Versionsnummer im URL-Pfad (z. B. “
/v1/resource"). - Header-Versionierung:Angabe der Version in den Anforderungs-Headern.
- Content Negotiation:Verwendung des
Accept-Headers, um die Medienart-Version zu definieren.
Jede Strategie hat Vor- und Nachteile. Die URI-Versionierung ist explizit und einfach zu debuggen, während die Header-Versionierung URLs sauber hält, aber eine sorgfältige Client-Konfiguration erfordert.
📈 Erfolg und Agilität messen
Um die Wirksamkeit der Integrationsstrategie zu validieren, müssen Organisationen klare Key Performance Indicators (KPIs) definieren. Diese Metriken geben Einblick in die Gesundheit und den Wert des API-Ökosystems.
Technische Metriken
- Latenz:Die Zeit, die eine Anforderung benötigt, um abzuschließen. Hohe Latenz deutet auf Engpässe hin.
- Verfügbarkeit:Der Prozentsatz der Zeit, in der die API betriebsbereit ist. Für kritische Dienste sollte eine Verfügbarkeit von 99,9 % oder höher angestrebt werden.
- Fehlerrate:Die Häufigkeit von 4xx- und 5xx-Antworten. Plötzliche Spitzen deuten auf Bereitstellungsprobleme oder Angriffe hin.
Geschäftliche Metriken
- Adoptionsrate:Wie viele Entwickler oder Partner die API nutzen.
- Time-to-Market:Wie schnell neue Funktionen in das System integriert werden können.
- Kosteneffizienz:Die Reduzierung der Wartungskosten durch Wiederverwendung und Standardisierung.
🚀 Zukunftssichere Architektur
Die Technologielandschaft entwickelt sich schnell. Eine heute entworfene Architektur muss in fünf oder zehn Jahren noch funktionsfähig sein. Dies erfordert einen Fokus auf Abstraktion und Flexibilität. Vermeiden Sie eine enge Kopplung zwischen Komponenten. Stellen Sie sicher, dass der zugrunde liegende Technologie-Stack ausgetauscht werden kann, ohne dass die Geschäftslogik vollständig neu geschrieben werden muss.
Die Übernahme von Cloud-Native-Prinzipien wie Containerisierung und Orchestrierung ermöglicht eine größere Elastizität. Die grundlegenden Prinzipien eines guten API-Designs bleiben jedoch konstant. Klare Verträge, robuste Fehlerbehandlung und umfassende Dokumentation sind zeitlose Werte. Indem Organisationen diese Grundlagen priorisieren, schaffen sie ein Fundament, das sich an neue Technologien anpassen kann, sobald sie entstehen.
🔄 Weiterentwicklung
Die Implementierung einer Enterprise-API-Strategie ist eine Reise, kein Ziel. Sie erfordert eine kontinuierliche Verfeinerung, wenn das Unternehmen wächst und die Technologie fortschreitet. Das Ziel ist es, ein Umfeld zu schaffen, in dem Innovation gedeihen kann, ohne durch technische Schulden erstickt zu werden.
Durch die Einhaltung strukturierter Designmuster, die Durchsetzung strenger Sicherheitsstandards und die Aufrechterhaltung einer klaren Governance können Unternehmen die Agilität erreichen, die sie benötigen, um in einer digital-first Welt wettbewerbsfähig zu bleiben. Die Integrationsschicht wird zu einem strategischen Asset, das die schnelle Bereitstellung neuer Funktionen und einen nahtlosen Datenfluss in der gesamten Organisation ermöglicht. Dieser Ansatz verwandelt Integration von einem Kostenzentrum in einen Werttreiber.

